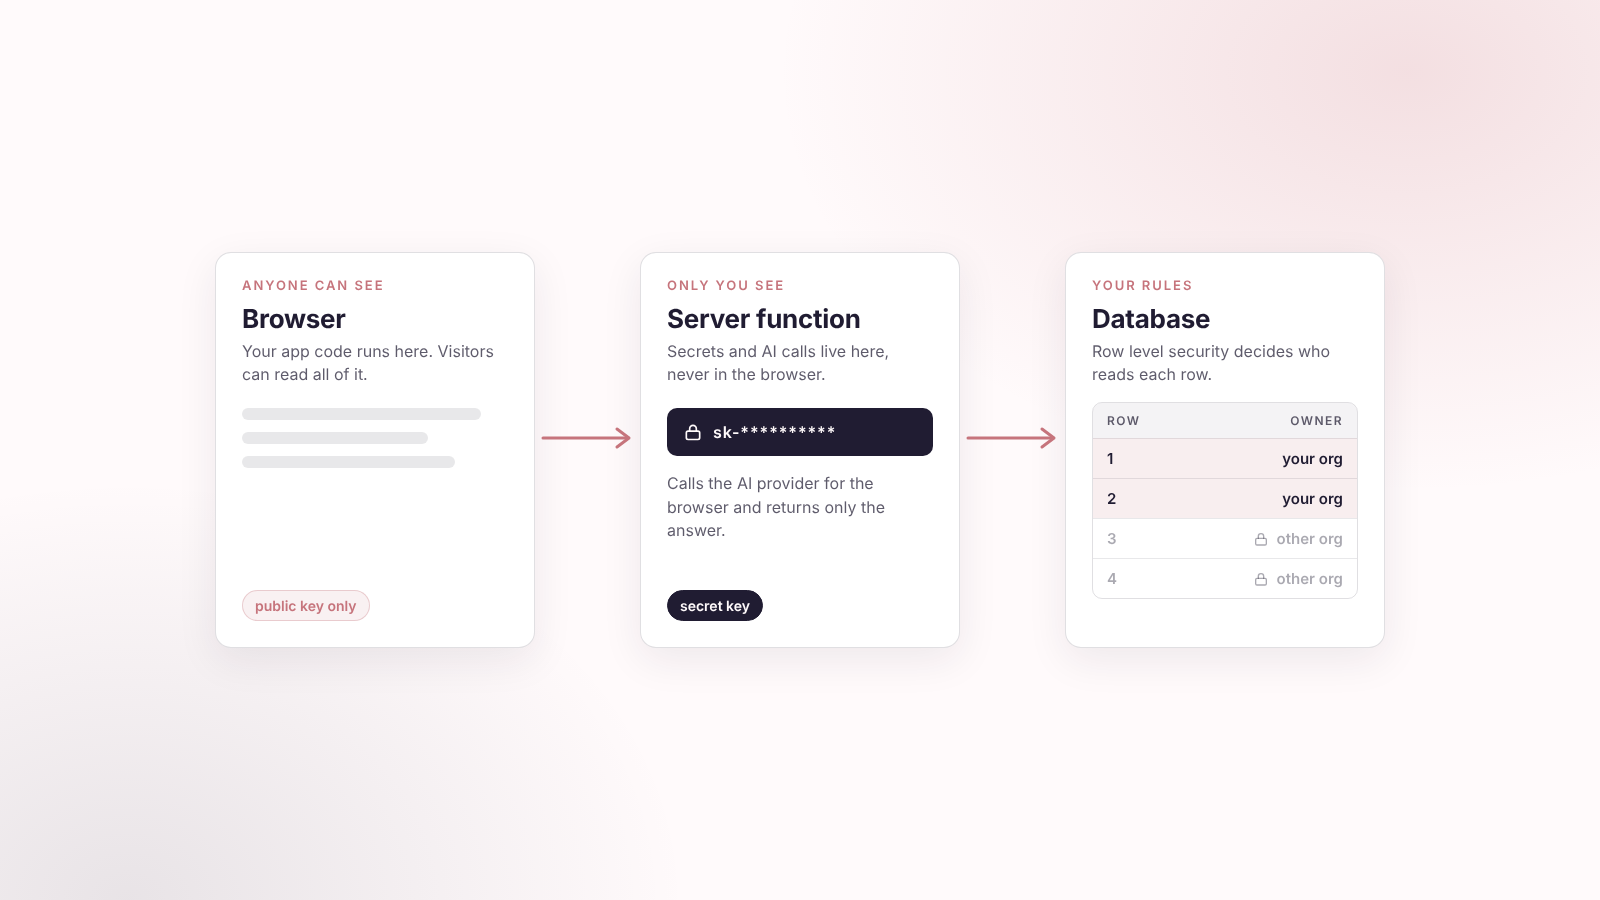
Kurzantwort: Lovable und Replit schreiben den Code, und du entscheidest, wer die Daten sieht. Triff vier Entscheidungen, bevor sich echte Kunden registrieren. Sie betreffen die Daten, die deine App erfasst, wer sie sehen oder ändern darf, wo Secrets liegen und wie du Daten sicherst und überträgst. Hier findest du ein einseitiges Datenbriefing, eine Checkliste für jedes Tool und zehn Prompts für deinen App-Builder.
Ich habe mehr als 15 MVPs in den Produktivbetrieb gebracht und begleite Gründer, die ihre ersten Apps mit Lovable und Replit bauen. Diese Daten-Checkliste möchte ich ihnen vor dem Start mitgeben.
Das Wichtigste auf einen Blick
- Fehlerhafte Zugriffskontrolle, durch die ein Nutzer die Daten eines anderen sehen oder ändern kann, steht auf Platz eins der OWASP Top 10:2025.
- In Lovable bestimmt Row Level Security (RLS), welche Zeilen jeder angemeldete Nutzer lesen oder ändern darf. Prüfe die Richtlinien frühzeitig, bevor echte Daten vorhanden sind.
- Servercode, der die Service-Rolle verwendet, umgeht RLS und muss Berechtigungen deshalb selbst prüfen.
- Halte in Replit Entwicklungs- und Produktionsdatenbank getrennt und speichere Zugangsdaten in Secrets.
- Sichere Produktionsdaten vor größeren Änderungen und kläre, wie du deine Daten mitnehmen kannst.
Begriffe, die dir begegnen werden
Dieser Artikel verwendet einige technische Begriffe. Hier sind sie einfach erklärt. Jeder davon kommt später mit einem Beispiel wieder vor.
| Begriff | Bedeutung |
|---|---|
| Datenbank | Der Ort, an dem deine App Informationen speichert, ähnlich einer sehr großen, geordneten Tabellenkalkulationsdatei. |
| Tabelle | Ein Tabellenblatt in dieser Datei für eine bestimmte Art von Einträgen: Kunden, Bestellungen, Buchungen. |
| Zeile | Eine Zeile in einer Tabelle: ein Kunde, eine Bestellung. |
| Feld (Spalte) | Eine einzelne Information in einer Zeile, etwa ein Name, eine E-Mail-Adresse oder ein Eigentümer. |
| Schema | Die Struktur deiner Datenbank: welche Tabellen es gibt und welche Felder jede davon enthält. |
| Supabase | Der Datenbankdienst, mit dem sich Lovable-Apps normalerweise verbinden. Er übernimmt auch Anmeldung und Dateispeicherung. |
| Authentifizierung | Die Prüfung, wer jemand ist. Eine Anmeldung ist Authentifizierung. |
| Zugriffskontrolle | Die Entscheidung, was eine angemeldete Person sehen oder ändern darf. Auch Autorisierung genannt. |
| Row Level Security (RLS) | Ein Regelwerk innerhalb der Datenbank, das für jede Zeile bestimmt, wer sie lesen, hinzufügen, ändern oder löschen darf. Weiter unten ausführlich erklärt. |
| Richtlinie | Eine einzelne RLS-Regel, zum Beispiel "Ein Nutzer darf nur seine eigenen Bestellungen lesen". |
| Service-Rolle | Ein Generalschlüssel für deine Datenbank. Code, der ihn besitzt, überspringt jede RLS-Regel. |
| Serverseitiger Code | Code, der auf einem von dir kontrollierten Server läuft. Browsercode läuft auf dem Gerät des Besuchers, wo ihn jeder untersuchen kann. |
| API-Schlüssel | Ein Passwort, mit dem deine App einen anderen Dienst nutzen kann, etwa einen Zahlungs- oder KI-Anbieter. |
| Secret | Jeder Wert, den du geheim halten musst: API-Schlüssel, Datenbankpasswörter, Tokens. |
| Umgebungsvariable | Eine Einstellung außerhalb des Codes, die deine App zur Laufzeit ausliest. Sie ist der sichere Ort für ein Secret. |
| Entwicklungsdatenbank | Die Übungskopie deiner Datenbank mit Testdaten. |
| Produktionsdatenbank | Die aktive Datenbank mit den Daten deiner echten Nutzer. |
| Storage-Bucket | Ein Ordner im Cloud-Speicher für hochgeladene Dateien. Er ist entweder privat oder öffentlich. |
| Backup (Export) | Eine an einem anderen Ort gespeicherte Kopie deiner Daten, mit der du sie wiederherstellen kannst. |
| OWASP | Eine weit verbreitete Referenz für die Sicherheit von Web-Apps. Sie veröffentlicht eine Rangliste der größten Risiken, die Top 10. |
Schreibe das Datenbriefing, bevor du eine Datenbank anforderst
Wenn du Lovable oder Replit aufforderst, "eine Datenbank hinzuzufügen", erfindet die KI ein Datenmodell. Es wird nicht zu deinem Geschäft passen. Schreibe zuerst eine Seite und füge sie in deinen ersten Prompt ein. Sie beantwortet acht Fragen:
| Entscheidung | Die einfache Frage | Beispiel |
|---|---|---|
| Daten | Was erfassen wir? | Name, E-Mail-Adresse, Unternehmen, hochgeladene Dateien, Zahlungsstatus |
| Sensibilität | Welche Daten schaden einer Person oder einem Unternehmen, wenn sie offengelegt werden? | Passwörter, Rechnungen, Kundenkontakte, interne Dokumente |
| Eigentum | Wem gehört jeder Datensatz? | Einem Kunden gehören sein eigenes Profil und seine Bestellungen |
| Freigabe | Wer darf die Daten außerdem sehen? | Ein Teammitglied sieht die Projekte seines Unternehmens, nicht die eines anderen |
| Berechtigungen | Wer darf lesen, erstellen, bearbeiten und löschen? | Kunden bearbeiten ihr Profil. Administratoren verwalten alle Datensätze |
| Aufbewahrung | Wie lange bewahren wir die Daten auf? | Inaktive Testkonten nach 12 Monaten löschen |
| Backups | Können wir die Daten wiederherstellen, wenn sie verschwinden? | Produktionsdaten wöchentlich und vor größeren Änderungen exportieren |
| Externe Dienste | Wer erhält außerdem Daten? | Stripe, ein KI-Anbieter, ein E-Mail-Tool, Analytics |
Lovable empfiehlt, Tabellen und Richtlinien an vier Zugriffsmustern auszurichten: persönliche Nutzerdaten, teambasierter Zugriff, öffentliche Inhalte mit Eigentümerzuordnung und organisationsbasierter Zugriff (Lovable-Dokumentation). Wähle für jede Tabelle eines aus. Wenn du keines benennen kannst, wird die KI raten.
Das Risiko, das du einplanen musst: fehlerhafte Zugriffskontrolle
Das größte Risiko in einer KI-erstellten App ist ein Nutzer, der etwas sehen, bearbeiten oder löschen kann, das jemand anderem gehört. OWASP nennt das fehlerhafte Zugriffskontrolle und führt es auf Platz eins seiner Top 10 für 2025. Zugriffskontrolle bedeutet, dass Nutzer nicht außerhalb ihrer vorgesehenen Berechtigungen handeln können.
Vier Punkte, die OWASP darunter aufführt:
- Zugriff für alle statt für bestimmte Rollen oder Nutzer.
- Anzeigen oder Ändern der Daten eines anderen Nutzers durch Angabe seiner Kennung.
- Anfragen zum Erstellen, Aktualisieren und Löschen ohne Zugriffsprüfung.
- Handeln ohne Anmeldung oder das Erlangen unberechtigter Administratorrechte.
Der KI-App-Builder weiß nicht, welche deiner Datensätze privat sind. Du weißt es. Deshalb kommt das Datenbriefing zuerst.
Row Level Security erklärt
Row Level Security, kurz RLS, ist der wichtigste Schutzmechanismus der Datenbank in einer Lovable-App. Sehen wir uns die Wörter einzeln an.
- Row, also Zeile. Eine Zeile in einer Datenbanktabelle. In einer Bestelltabelle entspricht eine Zeile einer Bestellung.
- Level, also Ebene. Die Regel gilt auf der Ebene jeder einzelnen Zeile, nicht für die gesamte Tabelle.
- Security, also Sicherheit. Die Regel bestimmt, wer diese Zeile lesen, hinzufügen, ändern oder löschen darf.
Ein Beispiel hilft. Deine Bestelltabelle ist ein Tabellenblatt mit vier Zeilen. Jede Zeile hat einen Eigentümer. Mit RLS und der Regel "Ein Nutzer darf eine Zeile nur lesen, wenn sie ihm gehört" sieht jede Person ein anderes Blatt:
| Bestellung | Eigentümer | Sieht Anna sie? | Sieht Ben sie? |
|---|---|---|---|
| Bestellung 1 | Anna | Ja | Nein |
| Bestellung 2 | Anna | Ja | Nein |
| Bestellung 3 | Ben | Nein | Ja |
| Bestellung 4 | Ben | Nein | Ja |
Die Regel liegt in der Datenbank selbst, nicht in den Ansichten deiner App. Ein versteckter Button oder eine gefilterte Liste in der App lässt sich umgehen. Eine Regel in der Datenbank gilt für jede Anfrage deiner App, sowohl für angemeldete als auch für anonyme Nutzer (Lovable-Dokumentation).
Was eine Richtlinie ist
Eine Richtlinie ist eine einzelne RLS-Regel. Du schreibst separate Richtlinien für die vier Aktionen, die ein Nutzer mit einer Zeile ausführen kann: lesen, erstellen, bearbeiten und löschen. Eine Tabelle kann allen angemeldeten Nutzern das Lesen erlauben, das Bearbeiten aber nur dem Eigentümer. Jede Richtlinie gleicht die anfragende Person mit einer in der Zeile gespeicherten Information ab, etwa einer Eigentümer-ID.
Was RLS nicht leistet
- Eine Tabelle mit ungeprüften Richtlinien ist eine offene Tabelle. Eine Richtlinie, die jeden durchlässt, ist genauso wie gar keine Regel.
- Code, der die Service-Rolle verwendet, überspringt die Regeln und braucht deshalb eigene Prüfungen (mehr dazu unten).
- API-Schlüssel und andere Secrets brauchen einen anderen Speicherort, der im Abschnitt zu Replit beschrieben wird.
Du schreibst diese Regeln nicht selbst. Du sagst deinem App-Builder, wem jeder Datensatz gehört und wer was tun darf. Dann prüfst du das Ergebnis.
Lovable: Row Level Security musst du prüfen
Lovable-Apps speichern Daten normalerweise in einer Supabase-Datenbank. Row Level Security (RLS) ist eine Regel in dieser Datenbank. Sie beantwortet eine Frage: Welche Zeilen darf dieser Nutzer lesen, hinzufügen, ändern oder löschen? Beispiele: "Ein Nutzer liest nur seine eigenen Bestellungen" oder "Ein Teammitglied sieht Projekte seiner Organisation". Laut Lovable gilt RLS für Anfragen sowohl angemeldeter als auch anonymer Nutzer (Lovable-Dokumentation).
Lovable richtet grundlegende Richtlinien für dich ein. Die Dokumentation empfiehlt trotzdem, sie frühzeitig zu prüfen und anzupassen, solange Änderungen einfach sind und noch keine echten Daten vorliegen. Für jede wichtige Tabelle solltest du sagen können:
- Wer einen Datensatz lesen darf.
- Wer einen erstellen darf.
- Wer einen bearbeiten darf.
- Wer einen löschen darf.
- Ob die Regel vom Eigentümer, Team, der Organisation des Datensatzes oder einer Kennzeichnung als öffentlich abhängt.
Eine Richtlinie, die jeden durchlässt, ist ein Warnsignal, sofern die Tabelle nicht öffentlich sein soll. Du kannst deine Richtlinien unter More, Database, Manage, Policies prüfen und die RLS-Befunde in der Security-Ansicht des Projekts lesen.
Die Ausnahme: Service-Rolle
Die Service-Rolle ist ein Generalschlüssel für deine Datenbank. Serverseitiger Code, der ihn besitzt, umgeht RLS und kann jede Zeile lesen oder ändern. Serverseitig bedeutet, dass der Code auf einem Server läuft, nicht im Browser des Besuchers. Der Schlüssel ist für vertrauenswürdige Backend-Aufgaben nützlich, aber dieser Code muss Berechtigungen selbst prüfen. Drei Regeln für Gründer ohne technischen Hintergrund:
- Lege niemals einen Service-Role-Schlüssel, ein Datenbankpasswort oder einen API-Schlüssel in Code ab, der im Browser läuft.
- Füge Zugangsdaten niemals in einen Chat-Prompt, ein GitHub-Repository, einen Screenshot oder ein öffentliches Dokument ein.
- Frage die KI, wo Zugangsdaten gespeichert werden und wer darauf zugreifen kann.
Lovable-Checkliste vor dem Start
Aus Lovables eigener Veröffentlichungscheckliste, ergänzt um zwei Punkte von mir:
- RLS ist für jede Tabelle mit sensiblen Daten aktiviert, und jede neue Tabelle hat eine Richtlinie.
- Nutzer können die privaten Daten anderer Nutzer nicht lesen. Teste das mit zwei Konten.
- Geteilte und öffentliche Daten verhalten sich wie vorgesehen.
- Im Frontend-Code liegen keine Secrets, und externe API-Aufrufe laufen serverseitig.
- Die Authentifizierung wird serverseitig durchgesetzt; auch Validierung und kritische Logik laufen dort.
- Kritische Befunde in der Security-Ansicht sind behoben.
- Interne Apps sind nur im Workspace sichtbar.
- Meine Ergänzungen: Der Administratorzugriff ist eng begrenzt, und Dateien mit privaten Inhalten liegen nicht in einem öffentlichen Storage-Bucket.
Replit: Entwicklung und Produktion trennen, Secrets in Secrets speichern
Replit stellt deiner App zwei Datenbanken bereit. Die Entwicklungsdatenbank ist für die Entwicklung gedacht. Sie enthält Testdaten, und der Agent kann ihre Tabellen erstellen und ändern. Die Produktionsdatenbank versorgt die veröffentlichte App und enthält echte Nutzerdaten. Der Agent kann sie über eine Lesereplik, eine schreibgeschützte Kopie, lesen, aber nicht ändern. Schemaänderungen werden bei der Veröffentlichung angewendet (Replit-Dokumentation). Entwickle mit Entwicklungsdaten. Lass echte Nutzer erst zu, wenn die App bereit ist.
Secrets
Replits Tool Secrets speichert API-Schlüssel, Authentifizierungstokens und Datenbank-Verbindungszeichenfolgen, damit du sie nicht fest im Code hinterlegst. Sie werden im Ruhezustand mit AES-256 und bei der Übertragung mit TLS verschlüsselt. Deine App liest sie als Umgebungsvariablen aus. Beim Hinzufügen einer Datenbank wird für dich ein Secret namens DATABASE_URL erstellt (Replit-Dokumentation). Nicht sensible Einstellungen wie Feature-Flags und Protokollierungsstufen gehören stattdessen in Configurations.
Stelle der KI vier Fragen:
- Wo werden die Datenbank-Zugangsdaten gespeichert?
- Ist irgendein Secret fest im Code hinterlegt oder in GitHub eingecheckt?
- Sind die Zugangsdaten für Entwicklung und Produktion getrennt?
- Hat diese App nur die Berechtigungen, die sie benötigt?
Behandle Produktionsdaten wie Produktionsdaten
Replit weist darauf hin, dass Produktionsdaten die echten Daten deiner laufenden App sind. Aktiviere Enable Editing nur, wenn du sie tatsächlich bearbeiten möchtest (Replit-Dokumentation). Das Entfernen einer Produktionsdatenbank startet eine siebentägige Frist für die vorläufige Löschung. Die Datenbank wird abgeschaltet, aber noch nicht endgültig gelöscht. Du kannst sie wiederherstellen, indem du innerhalb dieser sieben Tage Replit Support kontaktierst. Danach ist sie weg.
Replit-Checkliste vor dem Start
- API-Schlüssel, Tokens und Datenbank-URLs liegen in Secrets.
- Zugangsdaten erscheinen weder im Code noch im Chatverlauf, in Screenshots oder einem öffentlichen Repository.
- Entwicklungs- und Produktionsdatenbank sind getrennt.
- Die App prüft, wer der Nutzer ist und was er tun darf, bevor sie einen sensiblen Datensatz anzeigt oder ändert.
- Nur vertrauenswürdiger serverseitiger Code kommuniziert mit der Datenbank, niemals der Browser.
- Produktionsdaten werden vor einer größeren Änderung exportiert.
Die letzten drei Punkte sind meine Ergänzungen. Replits Dokumentation führt sie nicht als Checkliste auf.
Halte das Datenmodell anfangs einfach
Du brauchst am ersten Tag keine komplexe Architektur. Du brauchst ein klares Datenmodell und ein klares Berechtigungsmodell. Beginne mit sechs Ebenen:
| Ebene | Was sie enthält | Zu beantwortende Frage |
|---|---|---|
| Nutzer | Konten, Rollen, Profildaten | Wer darf sich anmelden? |
| Zentrale Datensätze | Kunden, Projekte, Bestellungen, Buchungen, Leads | Was verwalten wir? |
| Eigentümerfelder | owner_id, team_id, organization_id | Wem gehören diese Daten? |
| Dateien | Uploads, Dokumente, Bilder | Privat, nur fürs Team oder öffentlich? |
| Änderungsprotokoll | Erstellt am, aktualisiert am, erstellt von | Wer hat was wann geändert? |
| Integrationen | Zahlungen, E-Mail, KI-Anbieter, Analytics | Welche externen Dienste erhalten unsere Daten? |
Die Felder, die niemand auf dem Bildschirm sieht, sind am wichtigsten. Eine Eigentümer- oder Organisations-ID ermöglicht es RLS, die Daten eines Nutzers oder Unternehmens von denen eines anderen zu trennen.
Häufige Fehler, die du zuerst prüfen solltest
- Kein Eigentümerfeld. Nutzer existieren, aber die Datensätze gehören niemandem.
- Eine gemeinsame Tabelle, kein RLS. Jeder angemeldete Nutzer kann technisch jeden Datensatz abfragen.
- Öffentliche Datei-Buckets. Hochgeladene Dokumente liegen hinter einer URL, die jeder erraten kann.
- Admin als Abkürzung. "Admin" bedeutet vollen Zugriff auf alle Kundendaten.
- Secrets im Frontend-Code. API-Schlüssel oder Datenbank-Zugangsdaten sind im Browser sichtbar.
- Testdaten in der Produktion. Die laufende App enthält fiktive Nutzer und Demo-Datensätze.
- Keine Antwort auf "Wer erhält diese Daten?" Du kannst die externen Dienste, die Kundeninformationen erhalten, nicht benennen.
Backups und Datenportabilität
Stelle dir eine Frage: Wenn wir diese Plattform morgen verlassen würden, könnten wir unsere Daten mitnehmen? Wenn du bei der Antwort zögerst, kläre das vor dem Start.
Replit empfiehlt, wichtige Daten vor dem Entfernen einer Produktionsdatenbank zu sichern. Das Tool Database enthält Drizzle Studio, ein visuelles Tool zum Durchsuchen von Tabellen, mit dem du Daten in eine Datei exportieren kannst: Öffne Tools, dann Database unter Replit Cloud, wähle die Produktionsdatenbank aus, öffne My Data und wähle Database studio (Replit-Dokumentation). Bitte in Lovable deinen App-Builder, dir zu zeigen, wie du jede Tabelle exportierst.
Eine Mindestroutine für ein Produkt in der frühen Phase:
- Exportiere Produktionsdaten vor jeder größeren Änderung der Datenstruktur.
- Exportiere regelmäßig, etwa wöchentlich.
- Speichere Exporte außerhalb der App-Plattform in verschlüsseltem Cloud-Speicher.
- Checke weder Exporte noch Dateien mit Zugangsdaten in GitHub ein.
- Stelle ein Backup in einem Testprojekt wieder her, bevor du dich darauf verlässt.
Zehn Prompts für deinen App-Builder
Füge sie einzeln in Lovable oder Replit ein. Lies die Antworten. Wenn du eine nicht verstehst, bitte um eine Erklärung in einfachen Worten.
- Erstelle ein Datenmodell für diese App. Liste jede Tabelle, jedes Feld, jede Beziehung und jedes Eigentümerfeld auf und gib an, ob jede Tabelle persönliche Nutzer-, Team-, Organisations- oder öffentliche Daten enthält.
- Aktiviere RLS für jede Tabelle mit Nutzer- oder Geschäftsdaten und schreibe separate Richtlinien für Lesen, Einfügen, Aktualisieren und Löschen. (Lovable)
- Stelle sicher, dass ein angemeldeter Nutzer nur auf Datensätze zugreifen kann, die ihm gehören oder zu seiner eigenen Organisation gehören.
- Zeige mir eine Tabelle aller Datenbankrichtlinien: Tabelle, Operation, erlaubte Rolle und Bedingung.
- Finde jede Tabelle ohne RLS, jede zu weit gefasste Richtlinie und jeden öffentlichen Storage-Bucket.
- Wo werden alle API-Schlüssel, Datenbank-URLs und Zugangsdaten für Drittanbieter gespeichert? Bestätige, dass keine fest im Code hinterlegt oder im Browser sichtbar sind.
- Halte Entwicklung und Produktion getrennt. Verwende niemals Produktionsdaten für Tests. (Replit)
- Erstelle einen Backup- und Exportplan. Zeige mir, wie ich Produktionsdaten exportiere und wo ich das Backup speichere.
- Liste jeden externen Dienst auf, der Kundendaten erhält, und welche Daten er erhält.
- Prüfe die App vor der Veröffentlichung auf fehlerhafte Zugriffskontrolle, offengelegte Secrets, öffentliche Dateien, fehlendes RLS und Administratorberechtigungen.
Die Antworten liefern dir eine erste Prüfung. Wenn die App Zahlungsdetails, Gesundheitsdaten oder andere regulierte Daten enthält, lass sie vor dem Start von einer Sicherheitsfachkraft prüfen. Als Nächstes möchtest du eine KI-Funktion hinzufügen? Lies, wie du einer Lovable- oder Replit-App KI hinzufügst.
Baue es mit uns
Du bist nicht sicher, ob deine App so sicher ist, wie sie aussieht? Wir führen Sicherheitsprüfungen für Apps durch, die mit Lovable und Replit gebaut wurden: Wir prüfen, wer welche Daten lesen und ändern darf, wo deine Schlüssel liegen und worauf eine fremde Person zugreifen könnte. Anschließend schließen wir die Lücken gemeinsam mit dir. Wenn du gerade erst anfängst, können wir die Datenregeln auch vom ersten Tag an einrichten. Buche eine Sicherheitsprüfung oder sieh dir in unseren Fallstudien an, wie wir arbeiten.