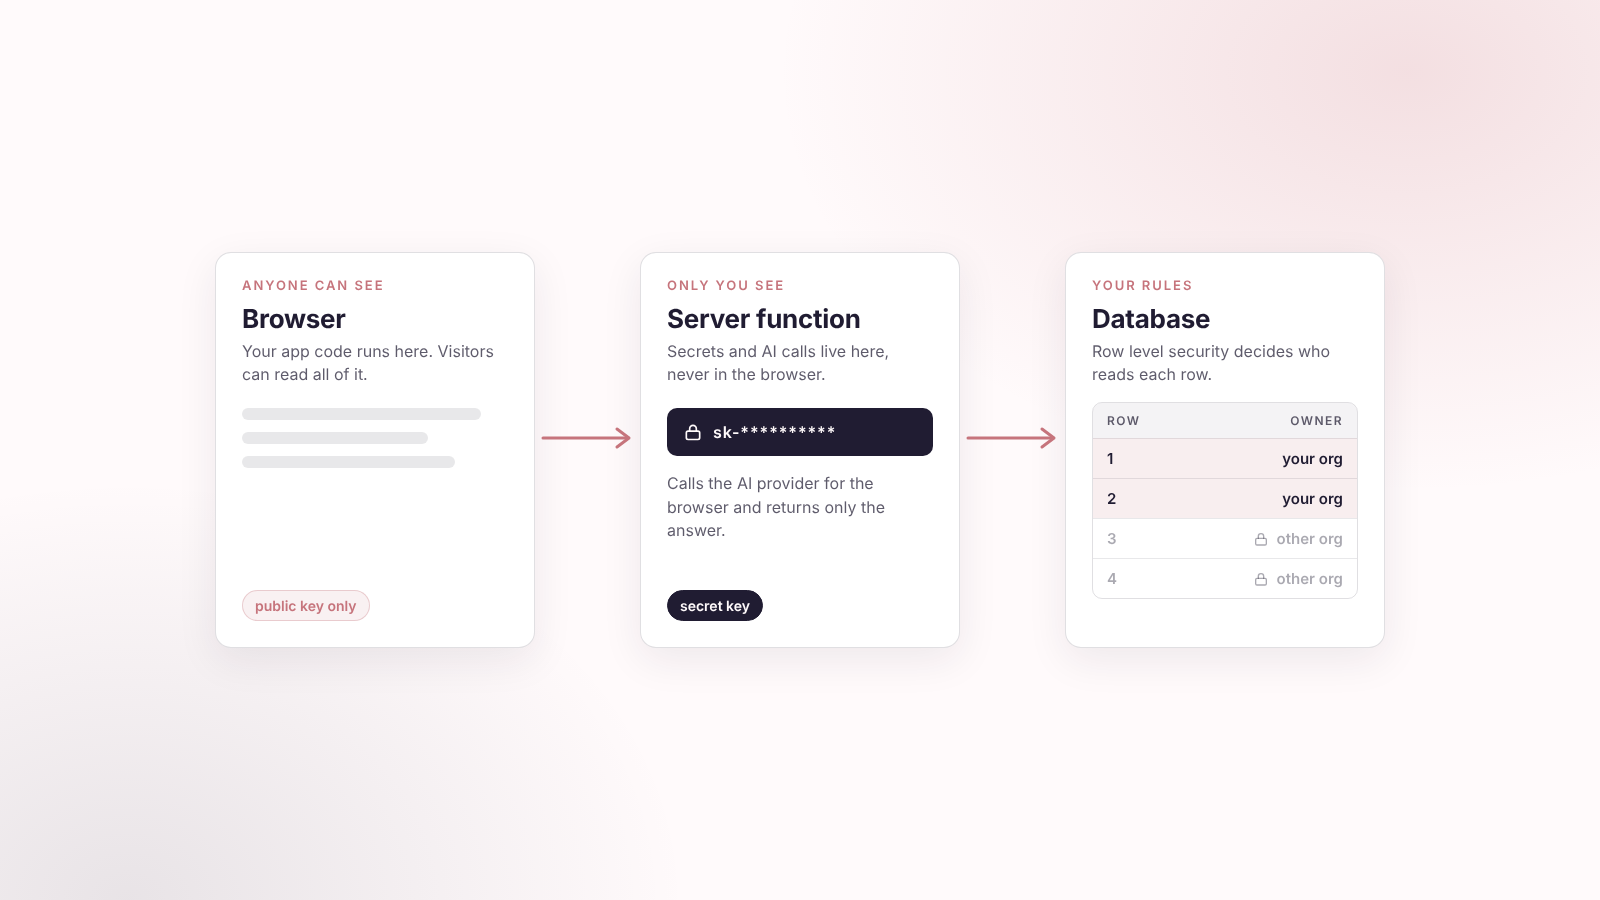
Krótka odpowiedź: Lovable i Replit piszą kod, a Ty decydujesz, kto widzi dane. Podejmij cztery decyzje, zanim zarejestrują się prawdziwi klienci. Dotyczą one tego, jakie dane zbiera aplikacja, kto może je widzieć lub zmieniać, gdzie przechowujesz sekrety oraz jak tworzysz kopie zapasowe i przenosisz dane. Poniżej znajdziesz jednostronicowy opis zasad dotyczących danych, listę kontrolną dla każdego narzędzia i dziesięć promptów dla kreatora aplikacji.
Wdrożyłam produkcyjnie ponad 15 MVP i wspieram założycieli firm, którzy tworzą swoje pierwsze aplikacje w Lovable i Replit. To lista kontrolna dotycząca danych, którą chcę im przekazać przed uruchomieniem aplikacji.
Najważniejsze wnioski
- Błędy kontroli dostępu, przez które jeden użytkownik widzi lub zmienia dane innego, zajmują pierwsze miejsce w zestawieniu OWASP Top 10:2025.
- W Lovable Row Level Security (RLS) określa, które wiersze może odczytywać lub zmieniać każdy zalogowany użytkownik. Sprawdź polityki wcześnie, zanim pojawią się prawdziwe dane.
- Kod serwerowy korzystający z roli service role omija RLS, dlatego musi sam sprawdzać uprawnienia.
- W Replit oddziel bazę deweloperską od produkcyjnej, a dane uwierzytelniające przechowuj w Secrets.
- Przed dużymi zmianami twórz kopię zapasową danych produkcyjnych i wiedz, jak zabrać dane ze sobą.
Pojęcia, które napotkasz
W artykule pojawia się kilka terminów technicznych. Oto ich proste wyjaśnienia. Każdy z nich wróci później z przykładem.
| Pojęcie | Znaczenie |
|---|---|
| Baza danych | Miejsce, w którym aplikacja przechowuje informacje, przypominające bardzo duży, uporządkowany plik arkusza kalkulacyjnego. |
| Tabela | Jeden arkusz w tym pliku, przeznaczony na jeden rodzaj obiektów: klientów, zamówienia, rezerwacje. |
| Wiersz | Jeden wiersz w tabeli: jeden klient, jedno zamówienie. |
| Pole (kolumna) | Jedna informacja w wierszu, np. imię i nazwisko, adres e-mail lub właściciel. |
| Schemat | Struktura bazy danych: jakie tabele istnieją i jakie pola ma każda z nich. |
| Supabase | Usługa bazodanowa, z którą zwykle łączą się aplikacje Lovable. Obsługuje też logowanie i przechowywanie plików. |
| Uwierzytelnianie | Sprawdzanie, kim jest dana osoba. Logowanie to uwierzytelnianie. |
| Kontrola dostępu | Określanie, co zalogowana osoba może widzieć lub zmieniać. Nazywane też autoryzacją. |
| Row Level Security (RLS) | Zestaw reguł w bazie danych, który dla każdego wiersza określa, kto może go odczytać, dodać, zmienić lub usunąć. Pełne wyjaśnienie znajdziesz poniżej. |
| Polityka | Jedna reguła RLS, np. "użytkownik może odczytywać tylko własne zamówienia". |
| Service role | Klucz główny do bazy danych. Kod, który go posiada, omija wszystkie reguły RLS. |
| Kod po stronie serwera | Kod działający na serwerze, nad którym masz kontrolę. Kod przeglądarkowy działa na urządzeniu odwiedzającego, gdzie każdy może go sprawdzić. |
| Klucz API | Hasło pozwalające aplikacji korzystać z innej usługi, np. dostawcy płatności lub AI. |
| Sekret | Każda wartość, która musi pozostać poufna: klucze API, hasła do baz danych, tokeny. |
| Zmienna środowiskowa | Ustawienie odczytywane przez aplikację podczas działania, poza kodem. To bezpieczne miejsce na sekret. |
| Baza deweloperska | Robocza kopia bazy danych zawierająca dane testowe. |
| Baza produkcyjna | Działająca baza danych zawierająca dane prawdziwych użytkowników. |
| Zasobnik plików | Folder w chmurze na przesłane pliki. Może być prywatny lub publiczny. |
| Kopia zapasowa (eksport) | Kopia danych przechowywana w innym miejscu, umożliwiająca ich odtworzenie. |
| OWASP | Powszechnie stosowane źródło wiedzy o bezpieczeństwie aplikacji internetowych. Publikuje ranking największych zagrożeń, Top 10. |
Przygotuj opis zasad dotyczących danych, zanim poprosisz o bazę
Jeśli poprosisz Lovable lub Replit o "dodanie bazy danych", AI wymyśli model danych. Nie będzie on pasował do Twojej firmy. Najpierw napisz jedną stronę i wklej ją do pierwszego promptu. Powinna odpowiadać na osiem pytań:
| Decyzja | Proste pytanie | Przykład |
|---|---|---|
| Dane | Co zbieramy? | Imię i nazwisko, e-mail, firma, przesłane pliki, status płatności |
| Wrażliwość danych | Wyciek jakich informacji zaszkodzi osobie lub firmie? | Hasła, faktury, kontakty do klientów, dokumenty wewnętrzne |
| Własność | Kto jest właścicielem każdego rekordu? | Klient jest właścicielem swojego profilu i zamówień |
| Udostępnianie | Kto jeszcze może je widzieć? | Członek zespołu widzi projekty swojej firmy, ale nie innej |
| Uprawnienia | Kto może odczytywać, tworzyć, edytować i usuwać? | Klienci edytują swój profil. Administratorzy zarządzają wszystkimi rekordami |
| Okres przechowywania | Jak długo przechowujemy dane? | Usuwanie nieaktywnych kont próbnych po 12 miesiącach |
| Kopie zapasowe | Czy możemy odtworzyć dane, jeśli znikną? | Eksport danych produkcyjnych co tydzień i przed dużymi zmianami |
| Usługi zewnętrzne | Kto jeszcze otrzymuje dane? | Stripe, dostawca AI, narzędzie e-mail, analityka |
Lovable zaleca tworzenie tabel i polityk na podstawie czterech wzorców dostępu: danych osobistych użytkownika, dostępu zespołowego, treści publicznych z przypisanym właścicielem i dostępu na poziomie organizacji (Dokumentacja Lovable). Wybierz jeden dla każdej tabeli. Jeśli nie potrafisz wskazać którego, AI będzie zgadywać.
Ryzyko, które trzeba uwzględnić: błędy kontroli dostępu
Największym zagrożeniem w aplikacji zbudowanej przez AI jest użytkownik, który może widzieć, edytować lub usuwać coś, co należy do kogoś innego. OWASP nazywa to błędami kontroli dostępu i umieszcza na pierwszym miejscu w swoim zestawieniu Top 10 na 2025 rok. Kontrola dostępu oznacza, że użytkownicy nie mogą działać poza zakresem przewidzianych dla nich uprawnień.
Cztery sytuacje, które OWASP zalicza do tej kategorii:
- Dostęp przyznany wszystkim zamiast określonym rolom lub użytkownikom.
- Wyświetlanie lub zmienianie danych innego użytkownika przez podanie jego identyfikatora.
- Żądania tworzenia, aktualizacji i usuwania bez sprawdzania dostępu.
- Działanie bez logowania lub uzyskanie nienależnych uprawnień administratora.
Kreator AI nie wie, które z Twoich rekordów są prywatne. Ty wiesz. Dlatego opis zasad dotyczących danych powstaje jako pierwszy.
Row Level Security w prostych słowach
Row Level Security, w skrócie RLS, to główny mechanizm ochrony bazy danych w aplikacji Lovable. Rozłóżmy tę nazwę na części.
- Row, czyli wiersz. Jeden wiersz w tabeli bazy danych. W tabeli zamówień jeden wiersz to jedno zamówienie.
- Level, czyli poziom. Reguła działa na poziomie każdego pojedynczego wiersza, a nie całej tabeli.
- Security, czyli bezpieczeństwo. Reguła określa, kto może odczytać, dodać, zmienić lub usunąć dany wiersz.
Pomocny będzie przykład. Twoja tabela zamówień to jeden arkusz z czterema wierszami. Każdy wiersz ma właściciela. Przy włączonym RLS i regule "użytkownik może odczytać wiersz tylko wtedy, gdy jest jego właścicielem" każda osoba widzi inny arkusz:
| Zamówienie | Właściciel | Czy Anna je widzi? | Czy Ben je widzi? |
|---|---|---|---|
| Zamówienie 1 | Anna | Tak | Nie |
| Zamówienie 2 | Anna | Tak | Nie |
| Zamówienie 3 | Ben | Nie | Tak |
| Zamówienie 4 | Ben | Nie | Tak |
Reguła znajduje się w samej bazie danych, a nie na ekranach aplikacji. Ukryty przycisk czy przefiltrowaną listę w aplikacji można obejść. Reguła w bazie danych obejmuje każde żądanie aplikacji, zarówno od zalogowanych, jak i anonimowych użytkowników (Dokumentacja Lovable).
Czym jest polityka
Polityka to jedna reguła RLS. Tworzysz osobne polityki dla czterech operacji, które użytkownik może wykonać na wierszu: odczytu, utworzenia, edycji i usunięcia. Tabela może pozwalać na odczyt wszystkim zalogowanym użytkownikom, ale na edycję tylko właścicielowi. Każda polityka porównuje osobę wysyłającą żądanie z informacją zapisaną w wierszu, np. identyfikatorem właściciela.
Czego RLS nie robi
- Tabela z niesprawdzonymi politykami jest otwartą tabelą. Polityka, która przepuszcza wszystkich, działa tak samo jak brak reguły.
- Kod korzystający z roli service role omija reguły, więc wymaga własnych kontroli (więcej poniżej).
- Klucze API i inne sekrety wymagają innego miejsca przechowywania, opisanego w części o Replit.
Nie piszesz tych reguł samodzielnie. Wskazujesz kreatorowi, kto jest właścicielem każdego rekordu i kto może co robić. Następnie sprawdzasz wynik.
Lovable: sprawdź mechanizm Row Level Security
Aplikacje Lovable zwykle przechowują dane w bazie Supabase. Row Level Security (RLS) to reguła w tej bazie. Odpowiada na jedno pytanie: które wiersze dany użytkownik może odczytywać, dodawać, zmieniać lub usuwać? Przykłady: "użytkownik odczytuje tylko własne zamówienia" lub "członek zespołu widzi projekty swojej organizacji". Według Lovable RLS obejmuje żądania zarówno zalogowanych, jak i anonimowych użytkowników (Dokumentacja Lovable).
Lovable konfiguruje podstawowe polityki za Ciebie. Dokumentacja nadal zaleca jednak ich wczesny przegląd i dostosowanie, gdy zmiany są łatwe, a prawdziwych danych jeszcze nie ma. Dla każdej ważnej tabeli musisz umieć wskazać:
- Kto może odczytać rekord.
- Kto może go utworzyć.
- Kto może go edytować.
- Kto może go usunąć.
- Czy reguła zależy od właściciela rekordu, zespołu, organizacji czy flagi publicznej widoczności.
Polityka przepuszczająca wszystkich to sygnał ostrzegawczy, chyba że tabela ma być publiczna. Polityki możesz sprawdzić w More, Database, Manage, Policies, a ustalenia dotyczące RLS przeczytać w widoku Security projektu.
Wyjątek: service role
Rola service role to klucz główny do bazy danych. Kod po stronie serwera, który go posiada, omija RLS i może odczytać lub zmienić każdy wiersz. "Po stronie serwera" oznacza, że kod działa na serwerze, a nie w przeglądarce odwiedzającego. Klucz przydaje się do zaufanych operacji backendowych, ale taki kod musi sam sprawdzać uprawnienia. Trzy zasady dla nietechnicznych założycieli firm:
- Nigdy nie umieszczaj klucza service role, hasła do bazy danych ani klucza API w kodzie działającym w przeglądarce.
- Nigdy nie wklejaj danych uwierzytelniających do promptu na czacie, repozytorium GitHub, zrzutu ekranu ani publicznego dokumentu.
- Zapytaj AI, gdzie są przechowywane dane uwierzytelniające i kto ma do nich dostęp.
Lovable: lista kontrolna przed uruchomieniem
Na podstawie listy kontrolnej publikacji Lovable, z dwoma moimi dodatkami:
- RLS jest włączone dla każdej tabeli z danymi wrażliwymi, a każda nowa tabela ma politykę.
- Użytkownicy nie mogą odczytywać prywatnych danych innych użytkowników. Sprawdź to na dwóch kontach.
- Dane współdzielone i publiczne zachowują się zgodnie z założeniami.
- W kodzie frontendu nie ma sekretów, a wywołania zewnętrznych API działają po stronie serwera.
- Uwierzytelnianie jest egzekwowane po stronie serwera; tam też działają walidacja i krytyczna logika.
- Krytyczne problemy wskazane w widoku Security są naprawione.
- Aplikacje wewnętrzne mają widoczność ograniczoną do obszaru roboczego.
- Moje dodatki: dostęp administratora jest ograniczony, a pliki z prywatną zawartością nie znajdują się w publicznym zasobniku.
Replit: oddziel środowisko deweloperskie od produkcji, a sekrety trzymaj w Secrets
Replit udostępnia aplikacji dwie bazy danych. Baza deweloperska służy do tworzenia aplikacji. Zawiera dane testowe, a Agent może tworzyć i zmieniać jej tabele. Baza produkcyjna obsługuje opublikowaną aplikację i zawiera dane prawdziwych użytkowników. Agent może ją odczytywać przez replikę odczytową, czyli kopię tylko do odczytu, ale nie może jej zmieniać, a zmiany schematu są stosowane podczas publikacji (Dokumentacja Replit). Twórz aplikację na danych deweloperskich. Dopuść prawdziwych użytkowników dopiero, gdy aplikacja będzie gotowa.
Secrets
Narzędzie Secrets w Replit przechowuje klucze API, tokeny uwierzytelniające i ciągi połączenia z bazą danych, dzięki czemu nie wpisujesz ich na stałe w kodzie. Są szyfrowane algorytmem AES-256 podczas przechowywania i protokołem TLS podczas przesyłania, a aplikacja odczytuje je jako zmienne środowiskowe. Dodanie bazy danych automatycznie tworzy sekret DATABASE_URL (Dokumentacja Replit). Ustawienia niewrażliwe, takie jak flagi funkcji i poziomy logowania zdarzeń, trafiają natomiast do Configurations.
Zadaj AI cztery pytania:
- Gdzie są przechowywane dane uwierzytelniające do bazy danych?
- Czy jakiś sekret jest zapisany na stałe w kodzie lub zatwierdzony w repozytorium GitHub?
- Czy dane uwierzytelniające środowiska deweloperskiego i produkcyjnego są oddzielne?
- Czy aplikacja ma tylko te uprawnienia, których potrzebuje?
Traktuj dane produkcyjne jak dane produkcyjne
Replit ostrzega, że dane produkcyjne to prawdziwe dane działającej aplikacji. Włączaj Enable Editing tylko wtedy, gdy rzeczywiście chcesz je edytować (Dokumentacja Replit). Usunięcie bazy produkcyjnej rozpoczyna siedmiodniowy okres usunięcia odwracalnego. Baza jest wyłączona, ale jeszcze nie wymazana. Możesz ją odzyskać, kontaktując się z Replit Support w ciągu tych siedmiu dni. Później znika bezpowrotnie.
Replit: lista kontrolna przed uruchomieniem
- Klucze API, tokeny i adresy URL baz danych znajdują się w Secrets.
- Dane uwierzytelniające nie pojawiają się w kodzie, historii czatu, zrzutach ekranu ani publicznym repozytorium.
- Baza deweloperska i produkcyjna są oddzielne.
- Zanim aplikacja wyświetli lub zmieni rekord z danymi wrażliwymi, sprawdza tożsamość użytkownika i jego uprawnienia.
- Z bazą danych komunikuje się wyłącznie zaufany kod po stronie serwera, nigdy przeglądarka.
- Przed dużą zmianą dane produkcyjne są eksportowane.
Ostatnie trzy punkty to moje dodatki. Dokumentacja Replit nie przedstawia ich jako listy kontrolnej.
Na początku zadbaj o prosty model danych
Nie potrzebujesz złożonej architektury już pierwszego dnia. Potrzebujesz jasnego modelu danych i jasnego modelu uprawnień. Zacznij od sześciu warstw:
| Warstwa | Co zawiera | Pytanie, na które trzeba odpowiedzieć |
|---|---|---|
| Użytkownicy | Konta, role, dane profilowe | Kto może się logować? |
| Główne rekordy | Klienci, projekty, zamówienia, rezerwacje, potencjalni klienci | Czym zarządzamy? |
| Pola własności | owner_id, team_id, organization_id | Do kogo należą te dane? |
| Pliki | Przesłane pliki, dokumenty, obrazy | Prywatne, tylko dla zespołu czy publiczne? |
| Historia zmian | Data utworzenia, data aktualizacji, autor | Kto co zmienił i kiedy? |
| Integracje | Płatności, e-mail, dostawca AI, analityka | Które usługi zewnętrzne otrzymują nasze dane? |
Najważniejsze są pola, których nikt nie widzi na ekranie. To identyfikator właściciela lub organizacji pozwala RLS oddzielić dane jednego użytkownika lub jednej firmy od danych innych.
Typowe błędy do sprawdzenia w pierwszej kolejności
- Brak pola właściciela. Użytkownicy istnieją, ale rekordy nie należą do nikogo.
- Jedna wspólna tabela, brak RLS. Każdy zalogowany użytkownik może technicznie odpytać każdy rekord.
- Publiczne zasobniki plików. Przesłane dokumenty są dostępne pod adresem URL, który każdy może odgadnąć.
- Administrator jako droga na skróty. "Admin" oznacza pełny dostęp do wszystkich danych klientów.
- Sekrety w kodzie frontendu. Klucze API lub dane uwierzytelniające do bazy są widoczne w przeglądarce.
- Dane testowe na produkcji. Działająca aplikacja zawiera fikcyjnych użytkowników i rekordy demonstracyjne.
- Brak odpowiedzi na pytanie "kto otrzymuje te dane?" Nie potrafisz wymienić usług zewnętrznych otrzymujących informacje o klientach.
Kopie zapasowe i przenoszenie danych
Zadaj sobie jedno pytanie: gdybyśmy jutro opuścili tę platformę, czy moglibyśmy zabrać ze sobą dane? Jeśli wahasz się z odpowiedzią, rozwiąż to przed uruchomieniem aplikacji.
Replit zaleca utworzenie kopii zapasowej ważnych danych przed usunięciem bazy produkcyjnej. Narzędzie Database zawiera Drizzle Studio, wizualne narzędzie do przeglądania tabel, które umożliwia eksport danych do pliku: otwórz Tools, następnie Database w sekcji Replit Cloud, wybierz bazę produkcyjną, otwórz My Data i wybierz Database studio (Dokumentacja Replit). W Lovable poproś kreator o pokazanie, jak wyeksportować każdą tabelę.
Minimalny zestaw działań dla produktu na wczesnym etapie:
- Eksportuj dane produkcyjne przed każdą dużą zmianą struktury danych.
- Wykonuj eksport regularnie, np. co tydzień.
- Przechowuj eksporty poza platformą aplikacji, w szyfrowanej przestrzeni chmurowej.
- Nie dodawaj eksportów ani plików z danymi uwierzytelniającymi do repozytorium GitHub.
- Odtwórz jedną kopię zapasową w projekcie testowym, zanim zaczniesz na niej polegać.
Dziesięć promptów dla kreatora aplikacji
Wklejaj je do Lovable lub Replit pojedynczo. Czytaj odpowiedzi. Jeśli którejś nie rozumiesz, poproś o wyjaśnienie prostymi słowami.
- Utwórz model danych dla tej aplikacji. Wymień wszystkie tabele, pola, relacje i pola właściciela oraz określ, czy każda tabela zawiera dane osobiste użytkownika, zespołowe, organizacyjne czy publiczne.
- Dla każdej tabeli z danymi użytkowników lub firmy włącz RLS i napisz osobne polityki odczytu, wstawiania, aktualizacji i usuwania. (Lovable)
- Upewnij się, że zalogowany użytkownik ma dostęp wyłącznie do rekordów, których jest właścicielem, lub rekordów swojej organizacji.
- Pokaż mi tabelę wszystkich polityk bazy danych: tabela, operacja, dozwolona rola i warunek.
- Znajdź wszystkie tabele bez RLS, wszystkie zbyt szerokie polityki i wszystkie publiczne zasobniki plików.
- Gdzie są przechowywane wszystkie klucze API, adresy URL baz danych i dane uwierzytelniające do usług zewnętrznych? Potwierdź, że żadne nie są zapisane na stałe w kodzie ani widoczne w przeglądarce.
- Oddziel środowisko deweloperskie od produkcyjnego. Nigdy nie używaj danych produkcyjnych do testów. (Replit)
- Utwórz plan kopii zapasowych i eksportu. Pokaż mi, jak wyeksportować dane produkcyjne i gdzie przechowywać kopię.
- Wymień wszystkie usługi zewnętrzne otrzymujące dane klientów oraz dane, które otrzymują.
- Przed publikacją sprawdź aplikację pod kątem błędów kontroli dostępu, ujawnionych sekretów, publicznych plików, braku RLS i uprawnień administratora.
Odpowiedzi dają Ci wstępny przegląd. Jeśli aplikacja przechowuje dane płatnicze, zdrowotne lub inne dane podlegające regulacjom, przed uruchomieniem zleć jej sprawdzenie specjaliście ds. bezpieczeństwa. Następnym krokiem jest funkcja AI? Przeczytaj, jak dodać AI do aplikacji Lovable lub Replit.
Zbuduj to z nami
Nie masz pewności, czy Twoja aplikacja jest tak bezpieczna, jak wygląda? Przeprowadzamy przeglądy bezpieczeństwa aplikacji zbudowanych w Lovable i Replit: sprawdzamy, kto może odczytywać i zmieniać jakie dane, gdzie przechowujesz klucze i do czego mogłaby dotrzeć osoba z zewnątrz, a następnie wspólnie usuwamy luki. Jeśli dopiero zaczynasz, możemy też od pierwszego dnia skonfigurować zasady dotyczące danych. Umów przegląd bezpieczeństwa lub zobacz, jak pracujemy, w naszych studiach przypadków.